Domain wrfd.de kaufen?
Wir ziehen mit dem Projekt
wrfd.de um.
Sind Sie am Kauf der Domain
wrfd.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain wrfd.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
FR Sécurité, Motorrad Zubehör, Modul fr Sicherheit fr6Das Modul FR Sécurité FR6 ist eine essentielle Sicherheitslösung für Motorradfahrer, die ihr Fahrzeug vor Diebstahl schützen möchten. Entwickelt von der angesehenen Marke FR Sécurité, bietet dieses Modul eine robuste und benutzerfreundliche Kabel-Diebstahlsicherung. Hergestellt aus hochwertigen Materialien, gewährleistet es eine hohe Widerstandsfähigkeit gegen verschiedene Wetterbedingungen, was es ideal für den Ausseneinsatz macht. Egal, ob bei kurzen Stopps oder längeren Parkzeiten, das Modul FR Sécurité FR6 vermittelt ein hohes Mass an Sicherheit. Die Installation ist unkompliziert und erfordert keine speziellen technischen Kenntnisse, was eine schnelle Anbringung ermöglicht. Zudem ist es vielseitig einsetzbar und eignet sich für verschiedene Motorradtypen, sodass es flexibel an die individuellen Bedürfnisse angepasst werden kann. Mit seiner Wetterfestigkeit garantiert das Modul eine lange Lebensdauer, sodass Motorradfahrer ihre Touren unbesorgt geniessen können. Die Entscheidung für das Modul FR Sécurité FR6 bedeutet, in ein Produkt zu investieren, das Innovation und Leistung vereint. - Erhöhte Sicherheit gegen Schnitt- und Einbruchversuche - Einfache Installation ohne technische Kenntnisse erforderlich - Vielseitig einsetzbar für verschiedene Motorradtypen - Wetterfest und langlebig für den Ausseneinsatz.46,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Avizar Akku Motorola DP1400 Funkgerät, Walkie Talkie Zubehör7,4V Lithium-Ionen-Ersatzakku mit einer Kapazität von 2500mAh und einer Energie von 18,5Wh. Kompatibel mit Motorola NNTN4970, NNTN4970A, NNTN4970AR und geeignet für die Modelle DP1400, GP3688, GP3188, XIR P3688, CP040, CP140, CP150, CP160, CP180. Sie bietet eine zuverlässige und konstante Akkulaufzeit für die Funkkommunikation und ermöglicht die Wiederherstellung der ursprünglichen Leistung von professionellen Walkie-Talkies. Eigenschaften und Produktmerkmale: 7,4V 2500mAh Li-Ion Akku mit 18,5Wh für eine lange Laufzeit. Kompatibel mit vielen Motorola-Modellen DP1400, CP040, GP3688, GP3188, XIR P3688. Ersetzt die Teilenummern NNTN4970, NNTN4970A, NNTN4970AR. Hochwertige Zellen garantieren Leistung, Sicherheit und Haltbarkeit.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
FR Sécurité, Motorrad Zubehör, Modul fr Sicherheit fr6Das Modul FR Sécurité FR6 ist eine essentielle Sicherheitslösung für Motorradfahrer, die ihr Fahrzeug vor Diebstahl schützen möchten. Entwickelt von der angesehenen Marke FR Sécurité, bietet dieses Modul eine robuste und benutzerfreundliche Kabel-Diebstahlsicherung. Hergestellt aus hochwertigen Materialien, gewährleistet es eine hohe Widerstandsfähigkeit gegen verschiedene Wetterbedingungen, was es ideal für den Ausseneinsatz macht. Egal, ob bei kurzen Stopps oder längeren Parkzeiten, das Modul FR Sécurité FR6 vermittelt ein hohes Mass an Sicherheit. Die Installation ist unkompliziert und erfordert keine speziellen technischen Kenntnisse, was eine schnelle Anbringung ermöglicht. Zudem ist es vielseitig einsetzbar und eignet sich für verschiedene Motorradtypen, sodass es flexibel an die individuellen Bedürfnisse angepasst werden kann. Mit seiner Wetterfestigkeit garantiert das Modul eine lange Lebensdauer, sodass Motorradfahrer ihre Touren unbesorgt geniessen können. Die Entscheidung für das Modul FR Sécurité FR6 bedeutet, in ein Produkt zu investieren, das Innovation und Leistung vereint. - Erhöhte Sicherheit gegen Schnitt- und Einbruchversuche - Einfache Installation ohne technische Kenntnisse erforderlich - Vielseitig einsetzbar für verschiedene Motorradtypen - Wetterfest und langlebig für den Ausseneinsatz.46,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
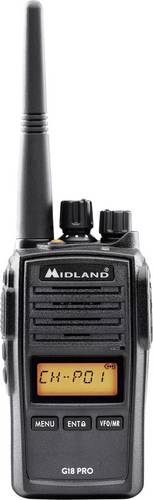
Midland G18 Pro NC, PMR446 Funkgerät C1145.04 PMR-FunkgerätEin Funkgerät für den anspruchsvollen Benutzer. Dieses Funkgerät ist sich für keinen Einsatz zu schade! Der ideale Partner für den rauen Arbeitsalltag mit Funktionen, die genau dort gebraucht werden. Die Rauschunterdrückungsfunktiondes neuen G18 PRO NC ist dazu konzipiert, auch in den lautesten Umgebungen klare und störungsfreie Gespräche zu garantieren. Dank einer hochmodernen Rauschunterdrückungstechnologie filtert das Gerät die Hintergrundgeräusche heraus und gestattet es, auch bei intensiven Umgebungsgeräuschen mit größter Verständlichkeit gehört zu werden. Dies sorgt dafür, dass jedes Gespräch verständlich und ohne Unterbrechungen geführt wird und verbessert so die Arbeitseffizienz in schwierigen Umgebungen und steigert die Produktivität in Situationen, in denen die Beachtung von Details ausschlaggebend ist. Mit Hilfe der Scrambler Funktion können Gespräche nur innerhalb einer Arbeitsgruppe "entschlüsselt" gehört werden und die CTCSS/DCS Kodierungen schließen andere schon von vornherein aus. Doppelt gesichert sozusagen! Die Freisprechfunktion findet überall dort ihren Einsatz, wo beide Hände "in Arbeit" sind. Die Sendezeitbegrenzung verhindert versehentliches Dauerfunken oder unterbricht Dauergespräche. Zuverlässigkeit auf Militärniveau Dank der MIL-STD-810G-Tests und der Wasser- und Staubdichtigkeit hält das G18 Pro garantiert auch den schwierigsten Tests stand, die für den Einsatz in den anspruchsvollsten Umgebungen typisch sind. Um die MIL-STD135,44 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
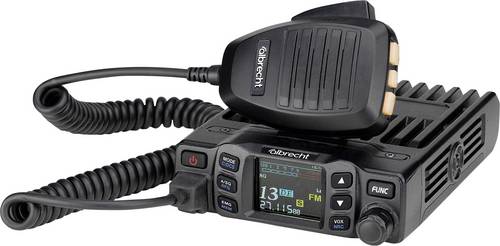
Albrecht AE 5900 SSB CB-Funkgerät 12591 CB-FunkgerätAlbrecht AE 5900 Mini SSB: Maximale CB-Funkleistung im Kleinformat Das Albrecht AE 5900 Mini SSB setzt neue Maßstäbe im CB-Funk: Trotz seiner kompakten Abmessungen bietet es eine beeindruckende Leistung von bis zu 12 Watt im SSB-Modus und vereint die Betriebsarten AM, FM und SSB. Perfekt für den mobilen Einsatz im Fahrzeug oder unterwegs, bietet es ein übersichtliches TFT-Farbdisplay und sichert eine zuverlässige Kommunikation durch moderne Funktionen wie eine digitale Rauschunterdrückung (NRC), VOX-Freisprechen und Repeater-Funktion. Ob auf Tour oder im Alltag - das AE 5900 Mini SSB ist Ihr leistungsstarker und vielseitiger Begleiter. Als zugelassenes Multinorm CB-Funkgerät ist es legal in ganz Europa einsetzbar. Multinorm mit AM/FM/SSB (4/4/12 W): Profitieren Sie von flexiblen Betriebsarten und der hohen SSB-Leistung von bis zu 12 Watt für mehr Reichweite. Kompaktes Design und brillantes TFT-Farbdisplay: Das kleine Gehäuse integriert sich nahtlos, während das übersichtliche Farbdisplay mit S-Meter exakte Kontrolle und beste Ablesbarkeit bietet. Erweiterte Reichweite dank Repeater-Funktion: Nutzen Sie Relaisstationen, um Ihre Reichweite deutlich zu vergrößern und Kontakte über größere Distanzen zu knüpfen. Kristallklare Kommunikation mit digitaler Rauschunterdrückung (NRC): Die innovative NRC-Technologie filtert Störungen heraus und sorgt für ein stets sauberes und verständliches Audiosignal beim Senden und Empfangen. Umfassende Schutz-186,81 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.